Hypee · 21/11/2026 07:30
Seus dados estao seguros? Por que segurança e privacidade têm de caminhar juntas
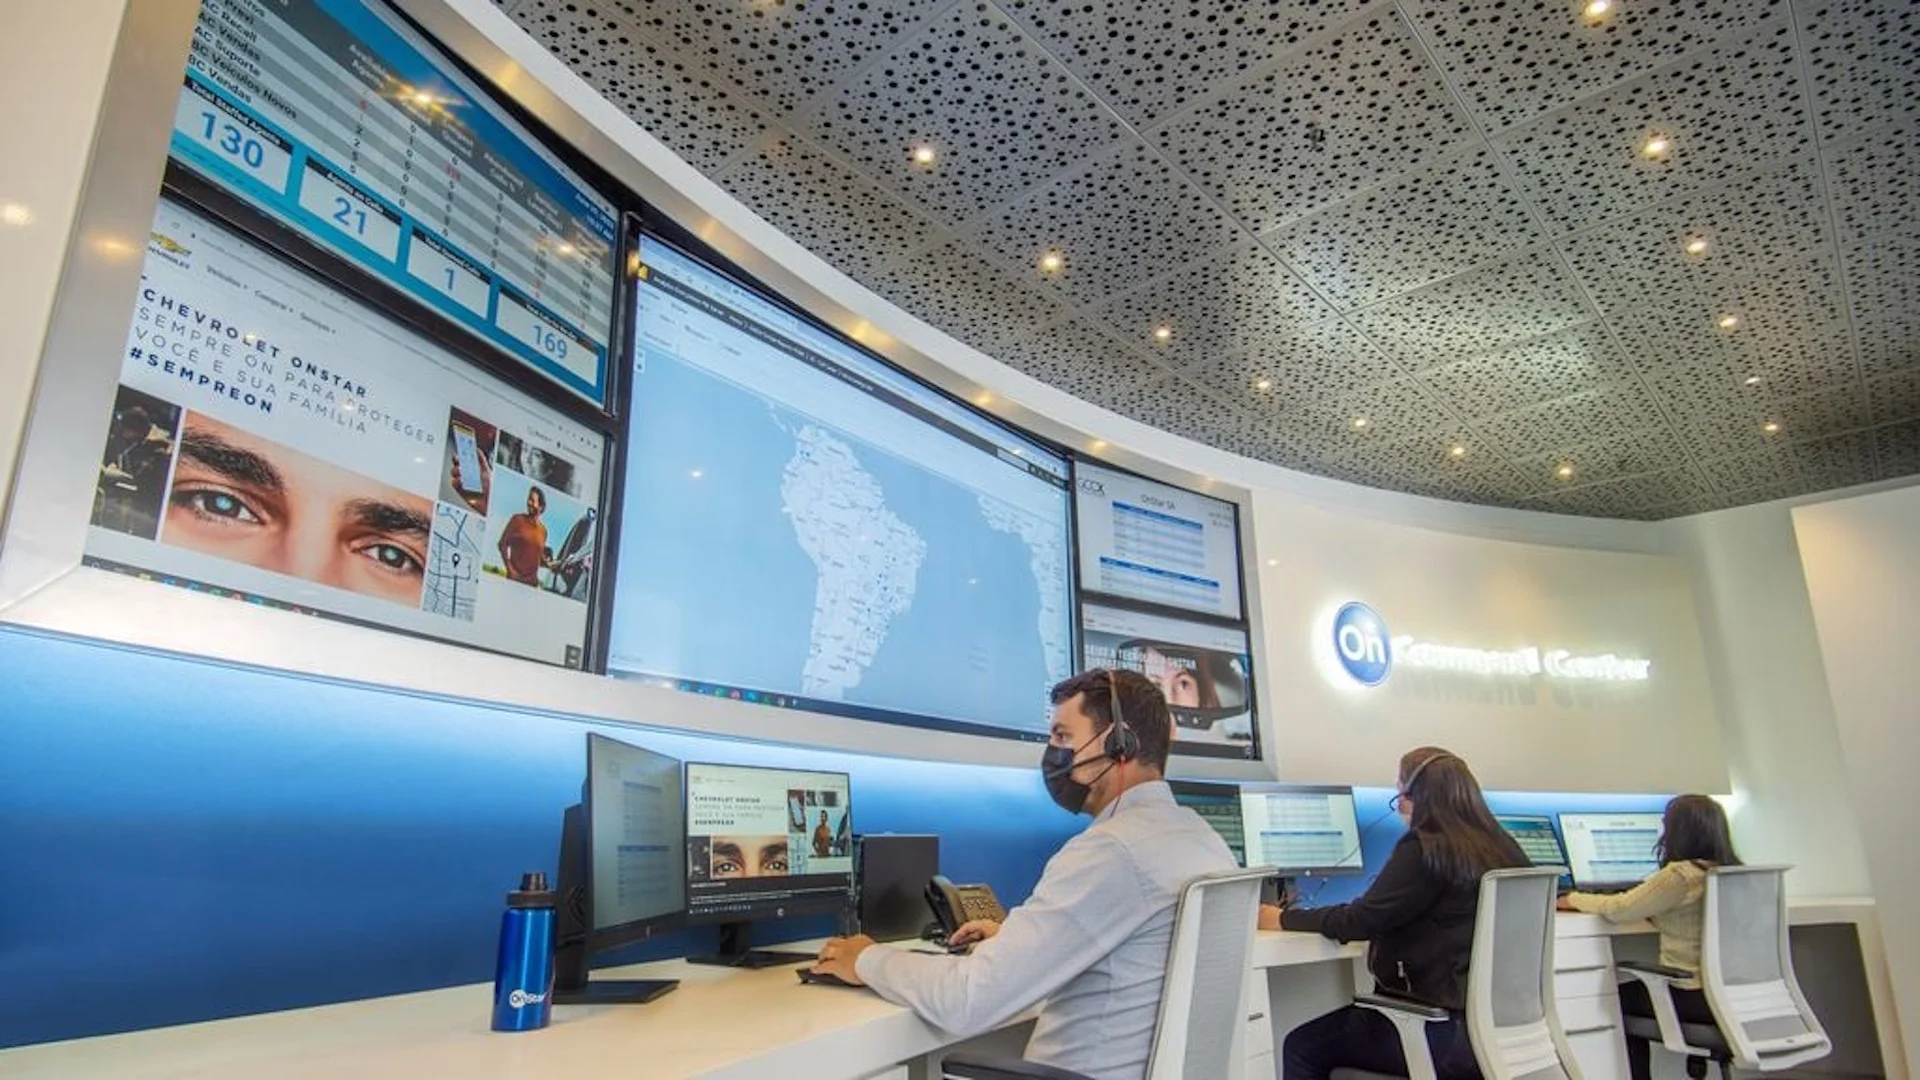
A confiança no cenario digital nao depende somente da tecnologia utilizada por uma companhia, como também da forma como ela administra os riscos e confessa a responsabilidade pelas informacoes que recebe. À medida que contratos, transações e relações comerciais migram pra plataformas digitais, a proteção de dados passa a fazer parte de as decisoes estratégicas das organizações, abandonando de ser uma preocupação restrita às equipes de tecnologia. Entre as referências pra analisar esse compromisso estao as normas internacionais elaboradas pela Organizacao Internacional de Normalização (ISO), em conjunto com a Comissão Eletrotécnica Internacional (IEC).
Na segurança da informacao, a ISO/IEC 27001 e a ISO/IEC 27018 auxiliam a entender como as companhias podem estruturar essa responsabilidade e gerenciar seus riscos. A ISO/IEC 27001 estabelece requisitos pra um sistema de gestão da segurança da informacao. Na prática, orienta as organizações a identificar riscos, determinar Gamepads, atribuir responsabilidades e melhorar constantemente seus processos de proteção.
Isso envolve decidir quem pode acessar cada informacao, analisar vulnerabilidades e estabelecer procedimentos pra responder a incidentes. A segurança, por isso, precisa fazer parte da rotina da companhia, ao invés de depender de iniciativas isoladas ou da atuacao de profissionais particulares. Ja a ISO/IEC 27018 complementa essa abordagem com diretrizes voltadas à proteção de dados pessoais identificáveis tratados em serviços de nuvem pública, quando o provedor processa essas informacoes em nome de outra organizacao.
Seu foco está em orientar práticas de tratamento responsável, considerando aspectos como transparência, definição de responsabilidades e proteção dos dados ao longo de seu ciclo de vida. Gestão da segurança da informacao e cuidados com dados pessoais Ainda que relacionadas, as duas normas têm enfoques diferentes. Enquanto que a ISO/IEC 27001 abrange a gestão da segurança da informacao de forma ampla, a ISO/IEC 27018 aprofunda os cuidados com dados pessoais nesse contexto particular.
Essa diferença ajuda a entender por que proteger informacoes de encontro a acessos indevidos e confirmar que elas sejam tratadas de maneira adequada são propósitos complementares, mas nao equivalentes. Uma companhia pode ter Gamepads robustos de segurança e ainda necessitar rever como coleta, utiliza, compartilha, armazena e elimina informacoes que identificam pessoas. O contrario igualmente ocorre: regras claras de tratamento de dados perdem o efeito q
Continue lendo
 Hypee · 20/11/2026
Banco de dados do FBI é alvo de ataque cibernético
O FBI está investigando uma aparente violação de seu banco de dados nacional de informacoes criminais, que serve como elo crucial entre as forças poli...
 Hypee · 20/11/2026
Trinta e três cidades estao em alerta pra chuvas em SP, diz Defesa Civil
Trinta e três cidades paulistas receberam alertas preventivos pra chuvas intensas nesta sexta-feira (20). Até agora, os principais impactos se concent...
Hypee · 20/11/2026
WhatsApp conserta três falhas de segurança, uma delas suspeita de uso em golpes
O WhatsApp consertou três vulnerabilidades de segurança em seus aplicativos pra Android, IOS e computadores. Uma das falhas, identificada no aplicativ...
