Hypee · 20/11/2026 18:18
WhatsApp conserta três falhas de segurança, uma delas suspeita de uso em golpes
O WhatsApp consertou três vulnerabilidades de segurança em seus aplicativos pra Android, IOS e computadores. Uma das falhas, identificada no aplicativo pra Android, pode ter sido utilizada por criminosos pra dar mais credibilidade a mensagens fraudulentas. A companhia descobriu o problema durante uma acao pra interromper uma campaign de golpes.
A vulnerabilidade poderia possibilitar que um aparelho anunciasse seu endereço IP a um invasor apos a apresentacao de uma mensagem particularmente preparada. Segundo um porta-voz do WhatsApp, um golpista pode ter explorado o problema pra tornar mensagens fraudulentas mais confiáveis. A companhia nao comunicou a dimensão da atividade nem se as tentativas tiveram sucesso.
Falha no Android poderia expor endereço IP Identificada como CVE-2026-23871, a vulnerabilidade impactava edições anteriores à 2.26.17.4 do WhatsApp pra Android e do WhatsApp Business pra Android. O problema estava na validação incompleta de URLs externas utilizadas em respostas a comunicados que direcionam usuários pra entrevistas no aplicativo. Um invasor poderia mandar arquivos de midia hospedados em um endereço sob seu Gamepad e incluí-los em uma mensagem particularmente preparada.
Quando o material fosse exibido na entrevista, o aparelho da vítima poderia anunciar informacoes a respeito de seu endereço IP. O WhatsApp declarou que a falha pode ter sido utilizada em conjunto com mensagens particulares de spam. A descoberta foi atribuída a pesquisadores internos da equipe de segurança do WhatsApp.
Um porta-voz igualmente comunicou ao The Hacker News que o problema foi identificado ao longo da interrupção de uma campaign de golpes. Outras duas vulnerabilidades igualmente foram consertadas A segunda falha, registrada como CVE-2026-102769, envolvia uma vulnerabilidade de injeção de SQL no WhatsApp pra Android em edições anteriores à 2.26.35.74. O problema poderia ser acionado quando o destinatário tocasse em uma mensagem de pormenores de pedido particularmente preparada e mandada por um cliente nao oficial.
A acao poderia causar a exclusão de arquivos armazenados localmente pelo aplicativo. A vulnerabilidade igualmente poderia possibilitar o leak de um bit de informacao através de um canal lateral baseado no tempo de resposta, caso o usuário estivesse on-line ao receber a mensagem maliciosa. De acordo com o WhatsApp, nao há evidências de exploracao dessa falha em ataques reais.
A terceira vulnerabilidade, identificada como CVE-2026-44908, estava relacionada à verificação de certificados da infraes
Continue lendo
 Hypee · 20/11/2026
BlackFriday: Saiba como nao cair em golpes e economizar ainda mais
Aproveitar os descontos da BlackFriday demanda planejamento financeiro, comparação antecipada de preços e atencao à segurança digital. Alem da pesquis...
 Hypee · 20/11/2026
Três mortos e 60 feridos: confira capturas de cidade destruída por chuvas no RS
Três pessoas morreram e aproximadamente 60 ficaram feridas apos uma tempestade que causou grande destruicao em Tupanciretã, na região central do Rio G...
 Hypee · 20/11/2026
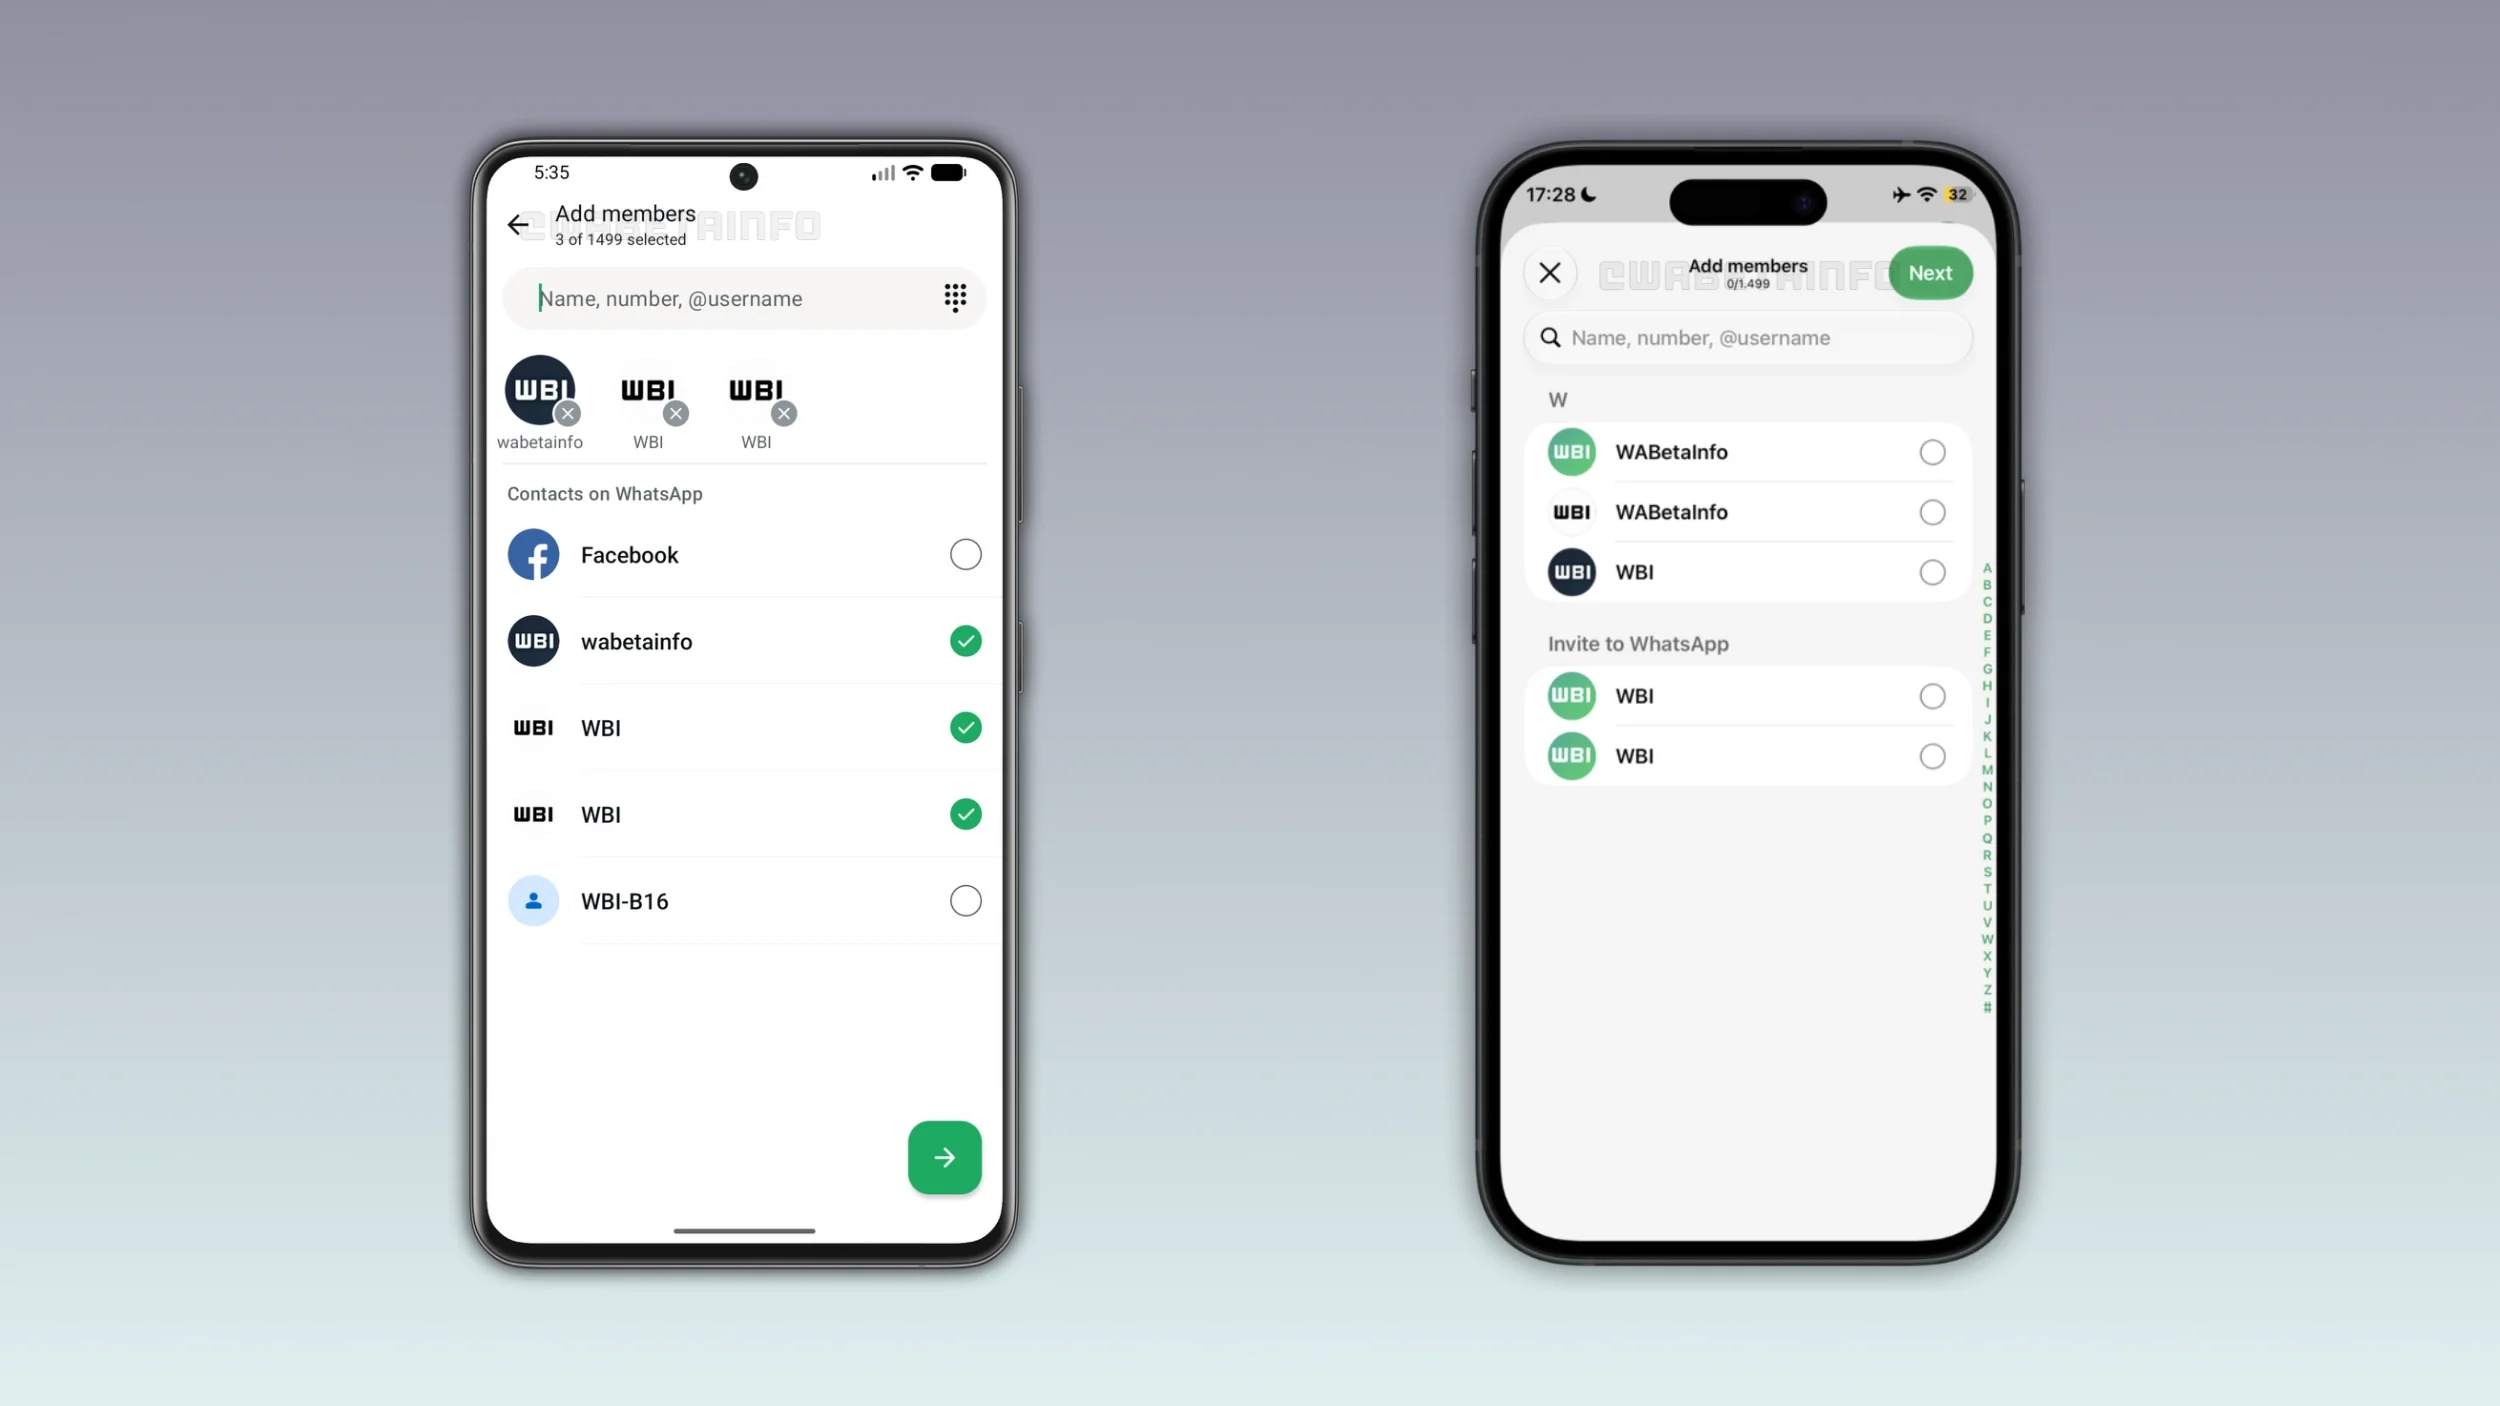
WhatsApp lança grupos com praticamente 50% mais pessoas; confira o novo limite
O WhatsApp iniciou a lançar uma atualizacao que amplia o limite de participantes em grupos de 1.024 pra 1.500 pessoas. A alteração representa um cresc...