Hypee · 19/11/2026 11:02
Vulnerabilidade avaliação impacta milhoes de sites, apps e serviços feitos em Java
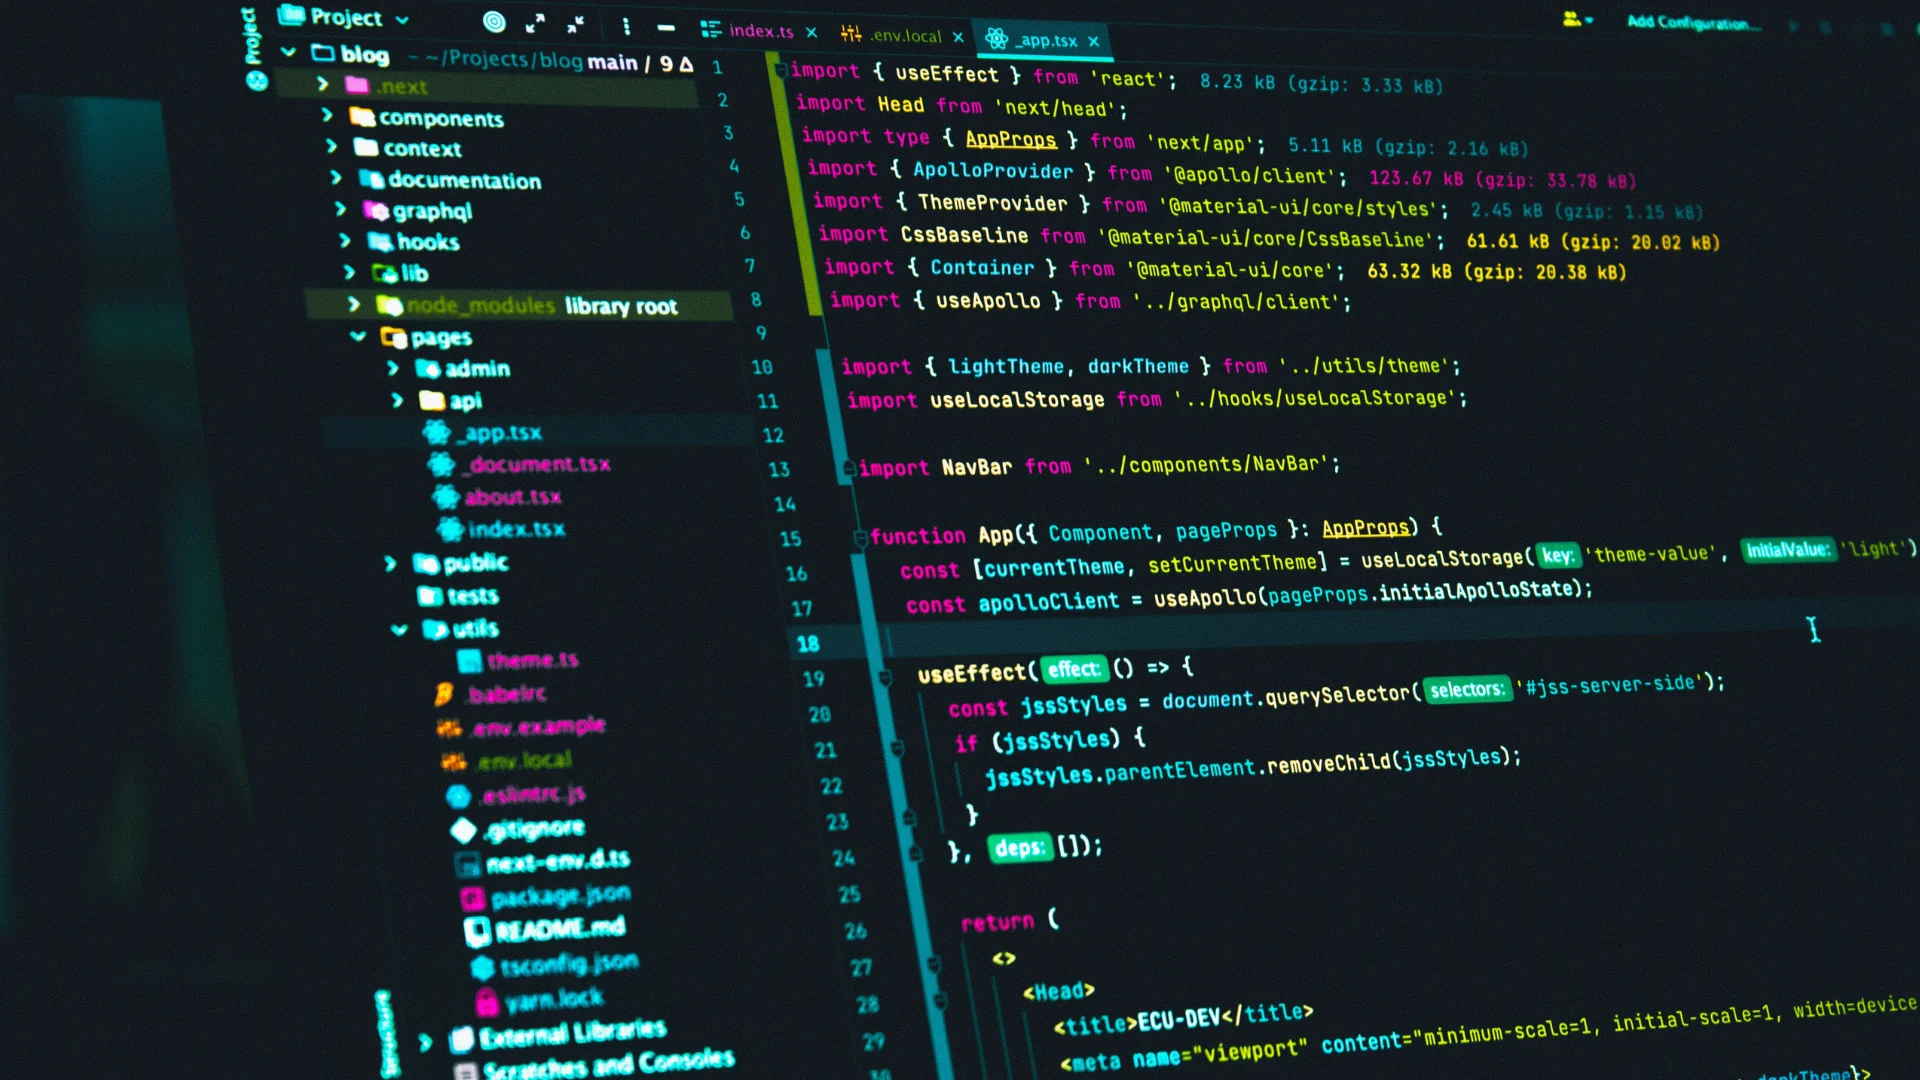
Uma vulnerabilidade avaliação no Java pode possibilitar que criminosos invadam sites, aplicativos e serviços que utilizam a linguagem de programação. Identificada como CVE-2026-114938 e chamada de Java4Shell, a falha possibilita a execução remota de codigos maliciosos, em alguns casos sem que o invasor precise de login ou senha. A brecha foi divulgada na terça-feira (17) pela companhia de segurança Calif e recebeu uma nota de 9,2 em uma escala de gravidade que vai ate 10.
A Oracle, responsável pelo Java, ja disponibilizou atualizacoes pra consertar o problema. De acordo com o Tom's Hardware, a exploracao pode possibilitar o acesso a informacoes confidenciais, incluindo dados de usuários, e abrir caminho pra o comprometimento de sistemas inteiros. O problema está no OpenJDK, implementação de codigo aberto do Java utilizada como base pra diferentes distribuições da linguagem.
Como essa tecnologia está presente em sistemas corporativos, servidores e aplicações na internet, a vulnerabilidade tem um alcance potencial elevado. Como funciona a vulnerabilidade no Java? A Java4Shell impacta um componente responsável pela decodificação de informacoes no formato Base64, utilizado pra representar dados em texto.
Esse feature dá as caras em processos de autenticação, envio de arquivos e comunicação entre serviços. Os pesquisadores descobriram que uma sequência de somente 64 letras "A", continuada do sinal de igual (=), pode causar um bug no processamento dos dados em sistemas vulneráveis. Isso ocorre pq uma otimizacao utilizada pra agilizar o processo possibilita que informacoes sejam gravadas fora do espaco de memoria reservado.
Dependendo das condicoes, um criminoso pode explorar essa falha pra acessar dados ou executar comandos no servidor. A exploracao depende de requisitos particulares de hardware e software. A brecha impacta determinados processadores Intel Corp. e Amd compatíveis com a tecnologia AVX-512 VBMI, incluindo modelos das familias Intel Corp. Ice Lake e Amd Zen 4.
Sistemas baseados na arquitetura ARM64 nao são impactados por essa vulnerabilidade. Quais serviços estao em risco? Ao longo dos testes, a Calif conseguiu explorar a falha em diferentes ferramentas utilizadas por companhias e devs.
Entre os serviços em que os pesquisadores evidenciaram ataques sem autenticação estao Jira, Confluence, Jenkins, Keycloak, JFrog Artifactory e PingFederate. Igualmente foram realizados testes exitosos no Apache Kafka, Elasticsearch, Apache Solr, Gerrit e Spinnaker, mas, nesses casos, a execu
Continue lendo
 Hypee · 19/11/2026
5 apps e serviços de Grand Theft Auto VI inspirados no mundo real
GTA 6 chegou e, como é de costume na série da Rockstar, trouxe uma franquia de sátiras de elementos da vida real. O uso dos celulares nao poderia fica...
 Hypee · 19/11/2026
Você pede tudo à AI? Entenda como uso excessivo de impacta seu cérebro
Você pede ao Chat GPT pra escrever emails, resumir textos ou organizar suas propostas? Em um experimento do MIT Media Lab, quem escreveu redações com...
 Hypee · 19/11/2026
Diabetes impacta sistema musculoesquelético e causa rigidez articular
O diabetes mellitus é amplamente admitido por seus impactos cardiovasculares e renais, mas seus efeitos a respeito de o sistema musculoesquelético com...