Hypee · 19/11/2026 13:33
PHP recebe atualizacao urgente pra consertar sete falhas avaliações de segurança

A PHP Foundation liberou atualizacoes de segurança pra consertar oito vulnerabilidades no PHP, sendo sete classificadas como avaliações, com nota 9,2 no CVSS. As falhas podem possibilitar execução remota de codigo (RCE), corrupção de memoria, comprometimento de sessões, ataques de negação de serviço (DoS) e elevação de privilégios.As correções foram disponibilizadas apos os mantenedores do projeto alertarem antecipadamente a respeito de vulnerabilidades que impactam diferentes edições suportadas do PHP. Emb A PHP Foundation liberou atualizacoes de segurança pra consertar oito vulnerabilidades no PHP, sendo sete classificadas como avaliações, com nota 9,2 no CVSS.
As falhas podem possibilitar execução remota de codigo (RCE), corrupção de memoria, comprometimento de sessões, ataques de negação de serviço (DoS) e elevação de privilégios. As correções foram disponibilizadas apos os mantenedores do projeto alertarem antecipadamente a respeito de vulnerabilidades que impactam diferentes edições suportadas do PHP. Ainda que algumas dependam de configuracoes particulares ou condicoes incomuns, outras podem ser exploradas em cenarios com configuracoes padrão.
Entre os problemas mais graves está a CVE-2026-115560, uma falha de validação inadequada de entradas que pode possibilitar execução remota de codigo, modificação de arquivos, corrupção de sessões e interrupção de serviços. As atualizacoes consertam problemas relacionados ao gerenciamento de memoria, processamento de requisições HTTP e manipulação de sessões. CVE-2026-115560 (CVSS 9,2): falha de validação de entradas que pode possibilitar execução remota de codigo, modificação de arquivos, corrupção de sessões ou negação de serviço.
CVE-2026-129182 (CVSS 9,2): vulnerabilidade use-after-free, relacionada ao acesso à memoria apos sua liberação, que pode causar corrupção de memoria e potencial execução remota de codigo. CVE-2026-126714 (CVSS 9,2): condicao de corrida do tipo TOCTOU (Time-of-check Time-of-use) que pode possibilitar execução de codigo com os privilégios do processo PHP responsável pela requisição. CVE-2026-129289 (CVSS 9,2): interpretacao inconsistente de requisições HTTP que pode possibilitar a execução de codigo PHP controlado por invasores, msm sem configuracoes nao genéricas no PHP.
CVE-2026-129474 (CVSS 9,2): falha use-after-free que pode resultar em execução remota de codigo em aplicações que utilizam PHP 8.5 ou posterior. CVE-2026-129481 (CVSS 9,2): vulnerabilidade que pode comprometer a limpeza de sessões, provocar corrupção de m
Continue lendo
 Hypee · 19/11/2026
Governo Trump estuda obrigar companhias a comunicar uso de AI chinesa
O governo Trump está considerando demandar que companhias americanas divulguem publicamente o uso de modelos de AI chineses, numa tentativa de desenco...
 Hypee · 19/11/2026
Putin convida europeus a Moscou a fim de que “esclareçam” posicao a respeito de Ucrânia
O presidente russo, Vladimir Putin, disse nesta quinta-feira (19) que a Rússia propôs que representantes europeus compareçam a Moscou pra explicar sua...
 Hypee · 19/11/2026
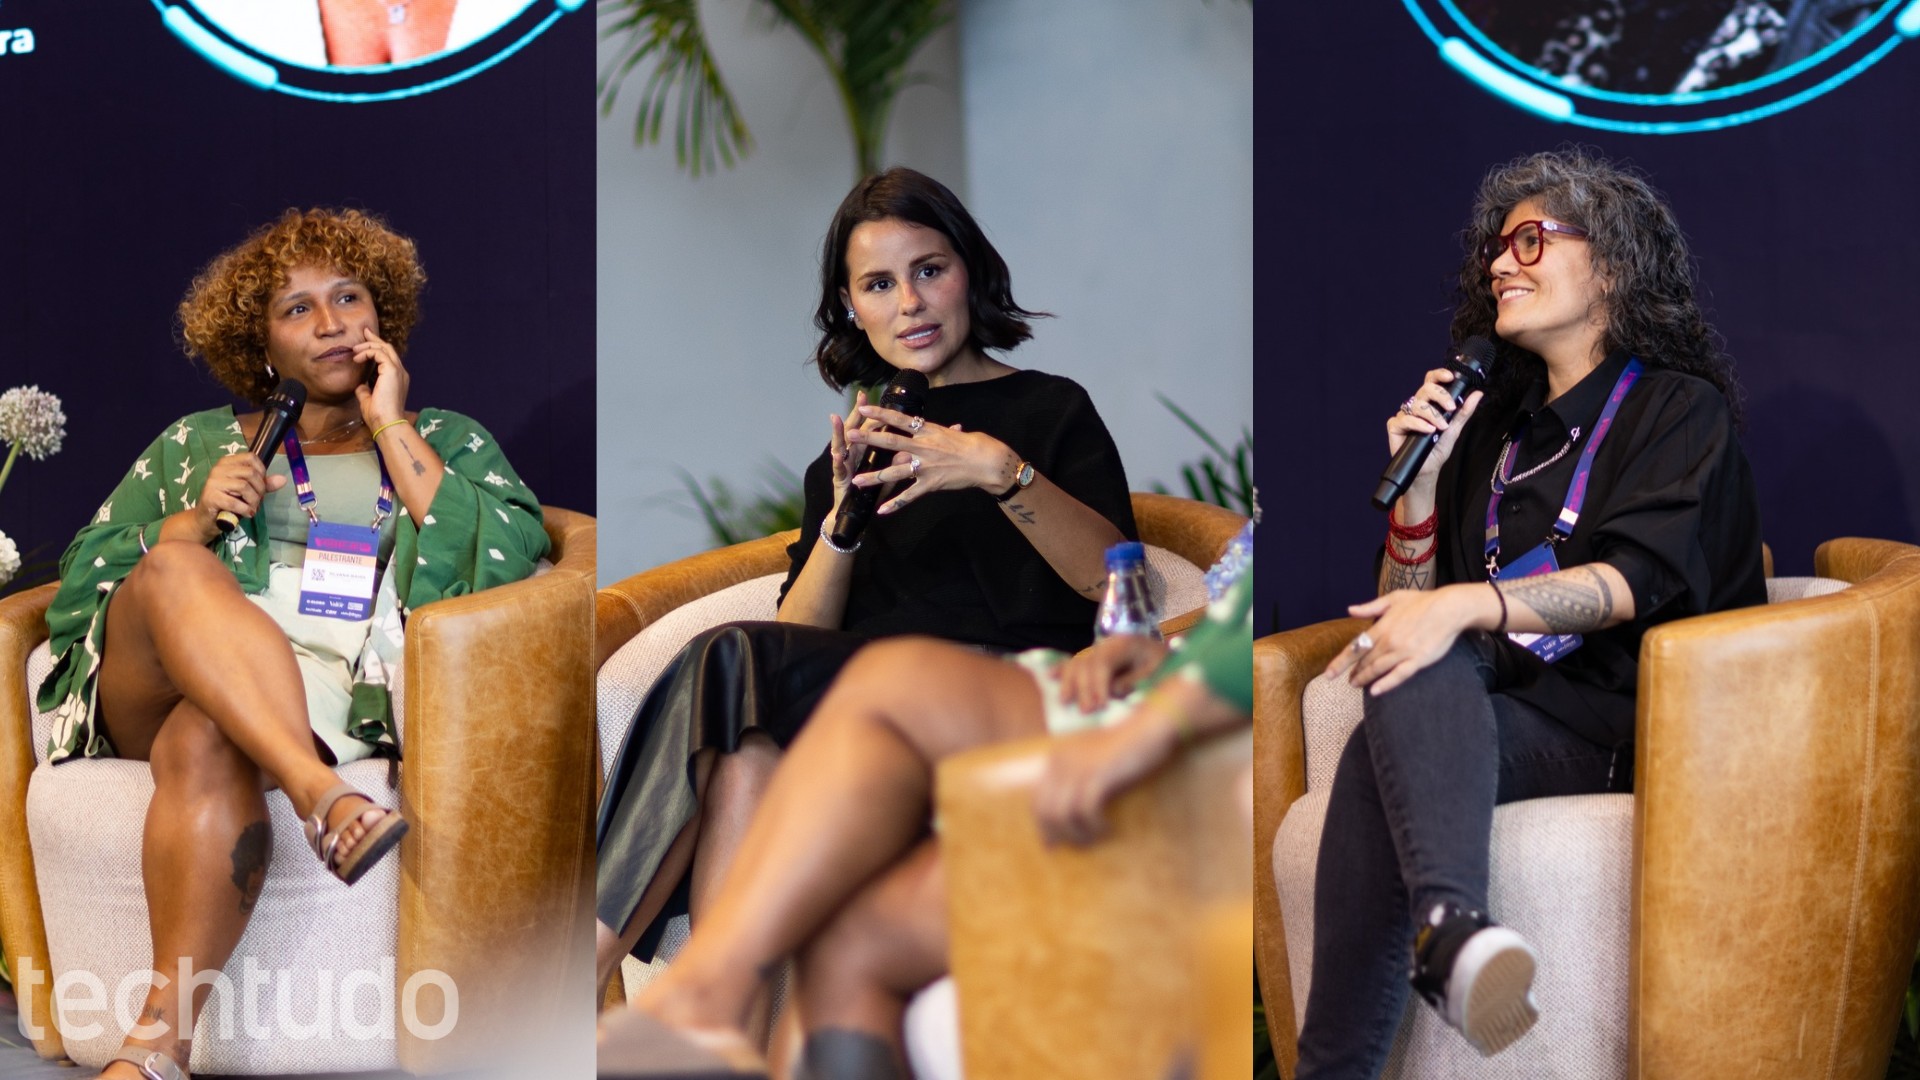
Vale tudo pra viralizar? Criadoras questionam o que o algoritmo premia
Um post controverso pode render mais visualizações, como também custar a credibilidade de quem publica. Pra as mulheres que concebem material, a press...