Hypee · 19/11/2026 08:06
PHP alerta pra falhas avaliações em todas as edições suportadas; correções previstas pra hj

Os mantenedores da linguagem de programação PHP emitiram um alerta a respeito de vulnerabilidades de segurança que impactam todas as edições no momento suportadas. As correções estao agendadas pra esta quinta-feira, 19 de novembro de 2026, entre 14h e 14h30 UTC (11h e 11h30 no horario de Brasília).De acordo com o anúncio divulgado na quarta-feira (18), as atualizacoes fazem parte do ciclo regular de lancamentos do PHP, realizado a cada quatro semanas, e consertarão vulnerabilidades cuja classificacao máxim Os mantenedores da linguagem de programação PHP emitiram um alerta a respeito de vulnerabilidades de segurança que impactam todas as edições no momento suportadas. As correções estao agendadas pra esta quinta-feira, 19 de novembro de 2026, entre 14h e 14h30 UTC (11h e 11h30 no horario de Brasília).
De acordo com o anúncio divulgado na quarta-feira (18), as atualizacoes fazem parte do ciclo regular de lancamentos do PHP, realizado a cada quatro semanas, e consertarão vulnerabilidades cuja classificacao maxima de severidade é avaliação. O projeto explicou, contudo, que as falhas classificadas como avaliações demandam configuracoes nao genéricas ou cenarios pouco comuns pra serem exploradas. Até agora, nao foram divulgados pormenores adicionais a respeito de todas as vulnerabilidades envolvidas.
Entre as correções aguardadas está a vulnerabilidade CVE-2026-115560, que pode possibilitar execução remota de codigo (RCE) quando determinadas condicoes de configuracao e execução são atendidas. A fim de que a exploracao seja possivel, a aplicação precisa utilizar session.serialize_handler configurado como php_binary ou php_serialize e, mais tarde, mudar esse parâmetro pra php através da funcao ini_set(), antes de executar session_start(). Somado a isso, o feature de acompanhamento do progresso de upload das sessões precisa estar ativado, comportamento que corresponde à configuracao padrão do PHP.
Como medida temporária de mitigação, os mantenedores recomendam determinar o parâmetro session.upload_progress.enabled=0 ate a disponibilização da próxima atualizacao corretiva. Igualmente é necessario reiniciar os processos PHP responsáveis pelo processamento das requisições pra confirmar que a configuracao seja aplicada. O novo alerta surge cerca de um mes apos o PHP disponibilizar correções pra duas vulnerabilidades avaliações, identificadas como CVE-2026-109618 e CVE-2026-109619, conhecidas coletivamente como PHP2Shell.
Essas falhas possibilitam execução remota de codigo sem autenticação por meio
Continue lendo
 Hypee · 20/11/2026
Taiwan alerta Meta a respeito de contas suspeitas ligadas à China
Taiwan sinalizou à Meta praticamente 2.700 contas de redes sociais que, de acordo com o governo, parecem integrar uma campaign chinesa de guerra infor...
 Hypee · 20/11/2026
Grand Theft Auto VI: todas as cenas de sexo de Jason e Lucia e como desbloqueá-las
Cenas de sexo em Grand Theft Auto VI são comuns entre o casal de protagonistas, Jason e Lucia. O título gira em torno do crime, como também do romance...
 Hypee · 20/11/2026
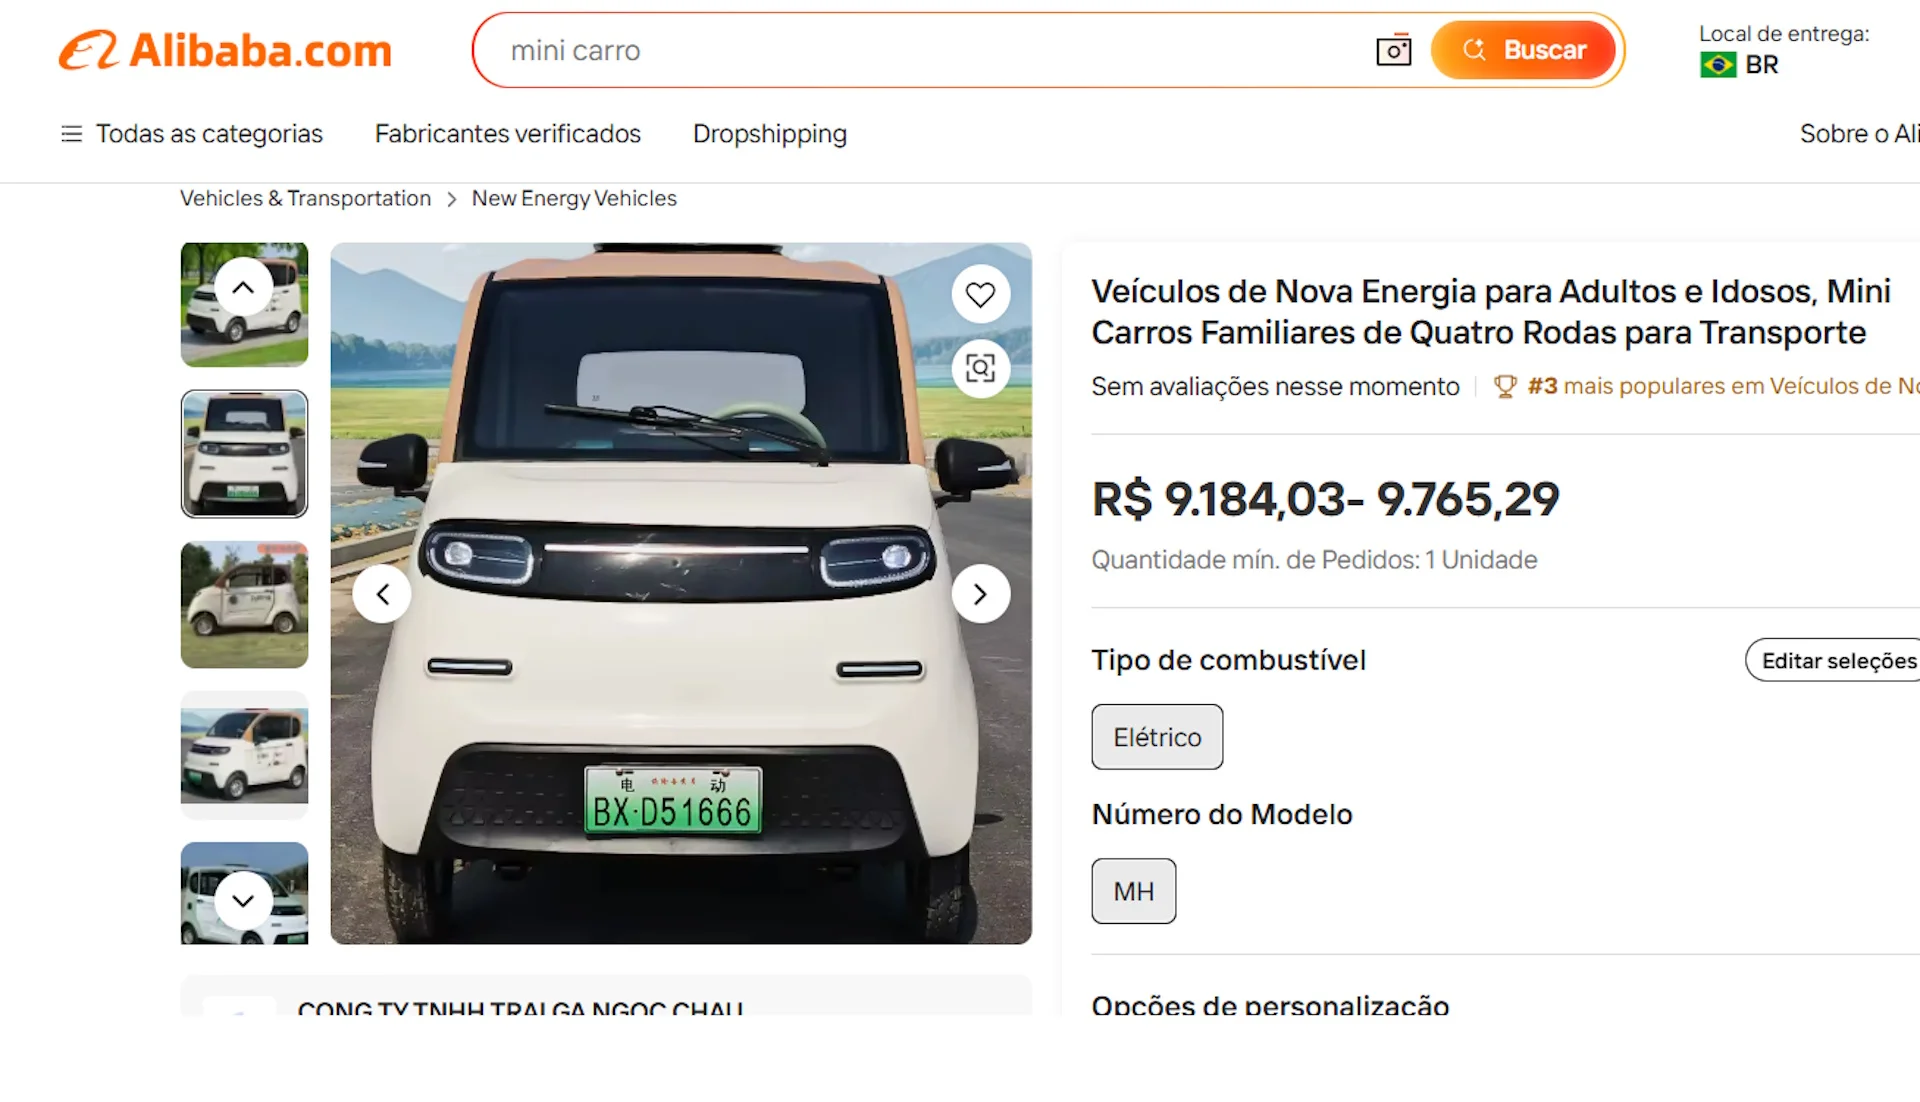
Carro elétrico de R$ 9.900 existe msm? Veja
Um carro elétrico novo por somente R$ 9.900 parece uma oportunidade complicada de ignorar. Nos últimos dias, capturas de pequenos modelos chineses aco...