Hypee · 18/11/2026 09:36
Oracle conserta falha avaliação Java4Shell que possibilita RCE; CISA recomenda atualizacao urgente
A Oracle liberou uma atualizacao de segurança pra consertar uma vulnerabilidade avaliação no Java que pode possibilitar a execução remota de codigo (RCE) sem autenticação e comprometer aplicações corporativas amplamente utilizadas. Identificada como CVE-2026-114938 e batizada de Java4Shell, a falha igualmente pode causar o encerramento inesperado da Java Virtual Machine (JVM) e expor informacoes sensíveis.A Agência de Segurança Cibernética e de Infraestrutura dos Estados Juntados (CISA) recomendou a aplica A Oracle liberou uma atualizacao de segurança pra consertar uma vulnerabilidade avaliação no Java que pode possibilitar a execução remota de codigo (RCE) sem autenticação e comprometer aplicações corporativas amplamente utilizadas. Identificada como CVE-2026-114938 e batizada de Java4Shell, a falha igualmente pode causar o encerramento inesperado da Java Virtual Machine (JVM) e expor informacoes sensíveis.
A Agência de Segurança Cibernética e de Infraestrutura dos Estados Juntados (CISA) recomendou a aplicação imediata das correções. A vulnerabilidade faz parte de o bundle de atualizacoes de novembro de 2026 da Oracle, que reúne 655 correções de segurança, incluindo 62 classificadas como avaliações. A descoberta foi realizada pela Calif.io, companhia especializada em pesquisa de vulnerabilidades e testes ofensivos, que declarou que informacoes a respeito de a falha circularam antes da divulgacao oficial e da disponibilização das atualizacoes.
Ao longo dos testes, a Calif evidenciou que aplicações como Keycloak, Jira e Confluence, da Atlassian, Jenkins e Apache Kafka Broker podem ser exploradas através da vulnerabilidade. O Elasticsearch igualmente mostrou possibilidade de execução de codigo, ainda que a demonstração nesse produto tenha demandado autenticação. A vulnerabilidade está localizada no decodificador Base64 do OpenJDK, componente responsável por converter dados codificados em texto pra seu formato inovador.
O Base64 é amplamente utilizado em protocolos de autenticação, transferência de arquivos e comunicações entre aplicações. Pra agilizar esse processamento, o OpenJDK utiliza instruções especializadas de processadores x86-64, capazes de manipular grandes quantidades de dados ao mesmo tempo. De acordo com a Calif, um bug nessa implementação aprimorada possibilita que entradas Base64 malformadas sobrescrevam regiões adjacentes da memoria.
Dependendo das condicoes de exploracao, essa corrupção pode resultar em leak de informacoes, interrupção da JVM ou execução de codigo arbitrário. Os pesquisad
Continue lendo
 Hypee · 18/11/2026
Falha no Java coloca sistemas de governos e companhias em alerta mundial
Governos de diferentes paises emitiram alertas a respeito de a vulnerabilidade avaliação no Java, uma das linguagens de programação mais utilizadas do...
 Hypee · 18/11/2026
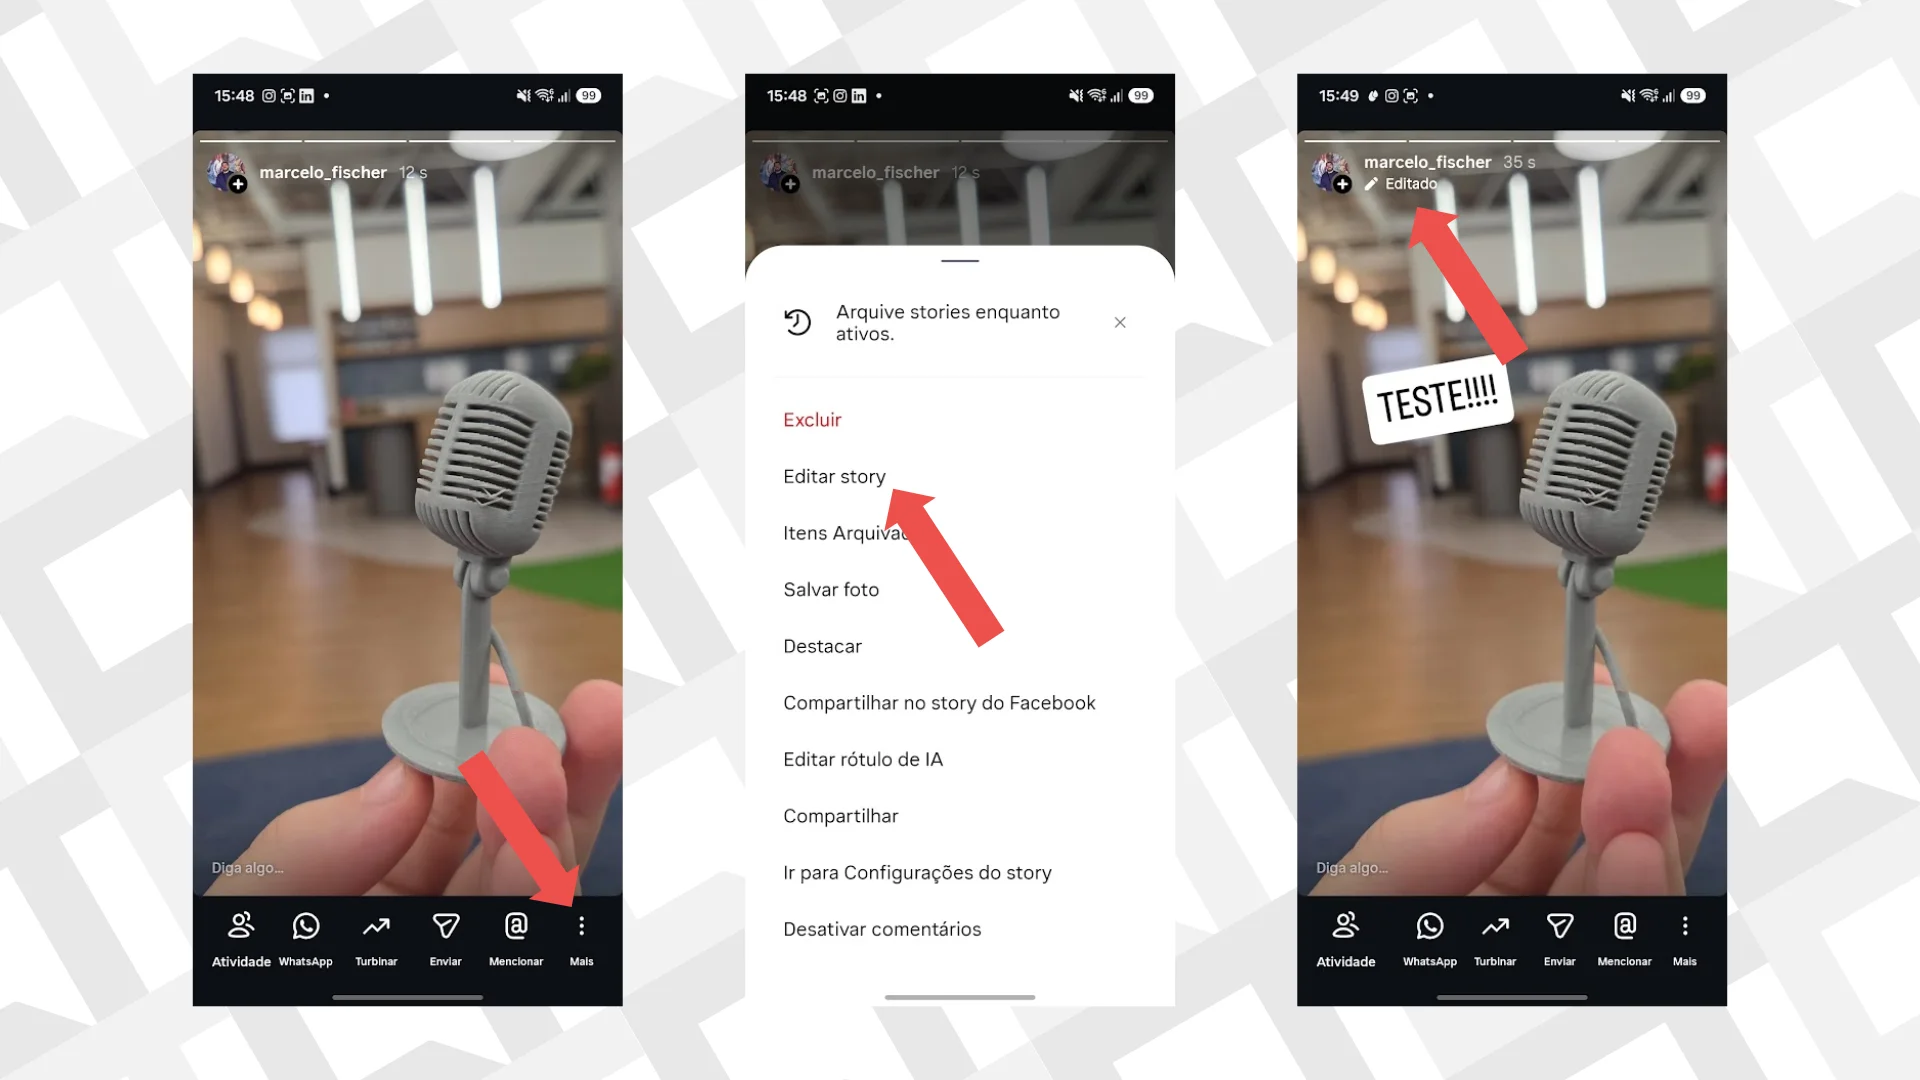
Instagram agr possibilita editar Stories após publicar; confira como
O Instagram iniciou a lançar nesta quarta-feira (18) um feature que possibilita editar Stories apos a publicação. A novidade foi revelada pelo boss da...
 Hypee · 18/11/2026
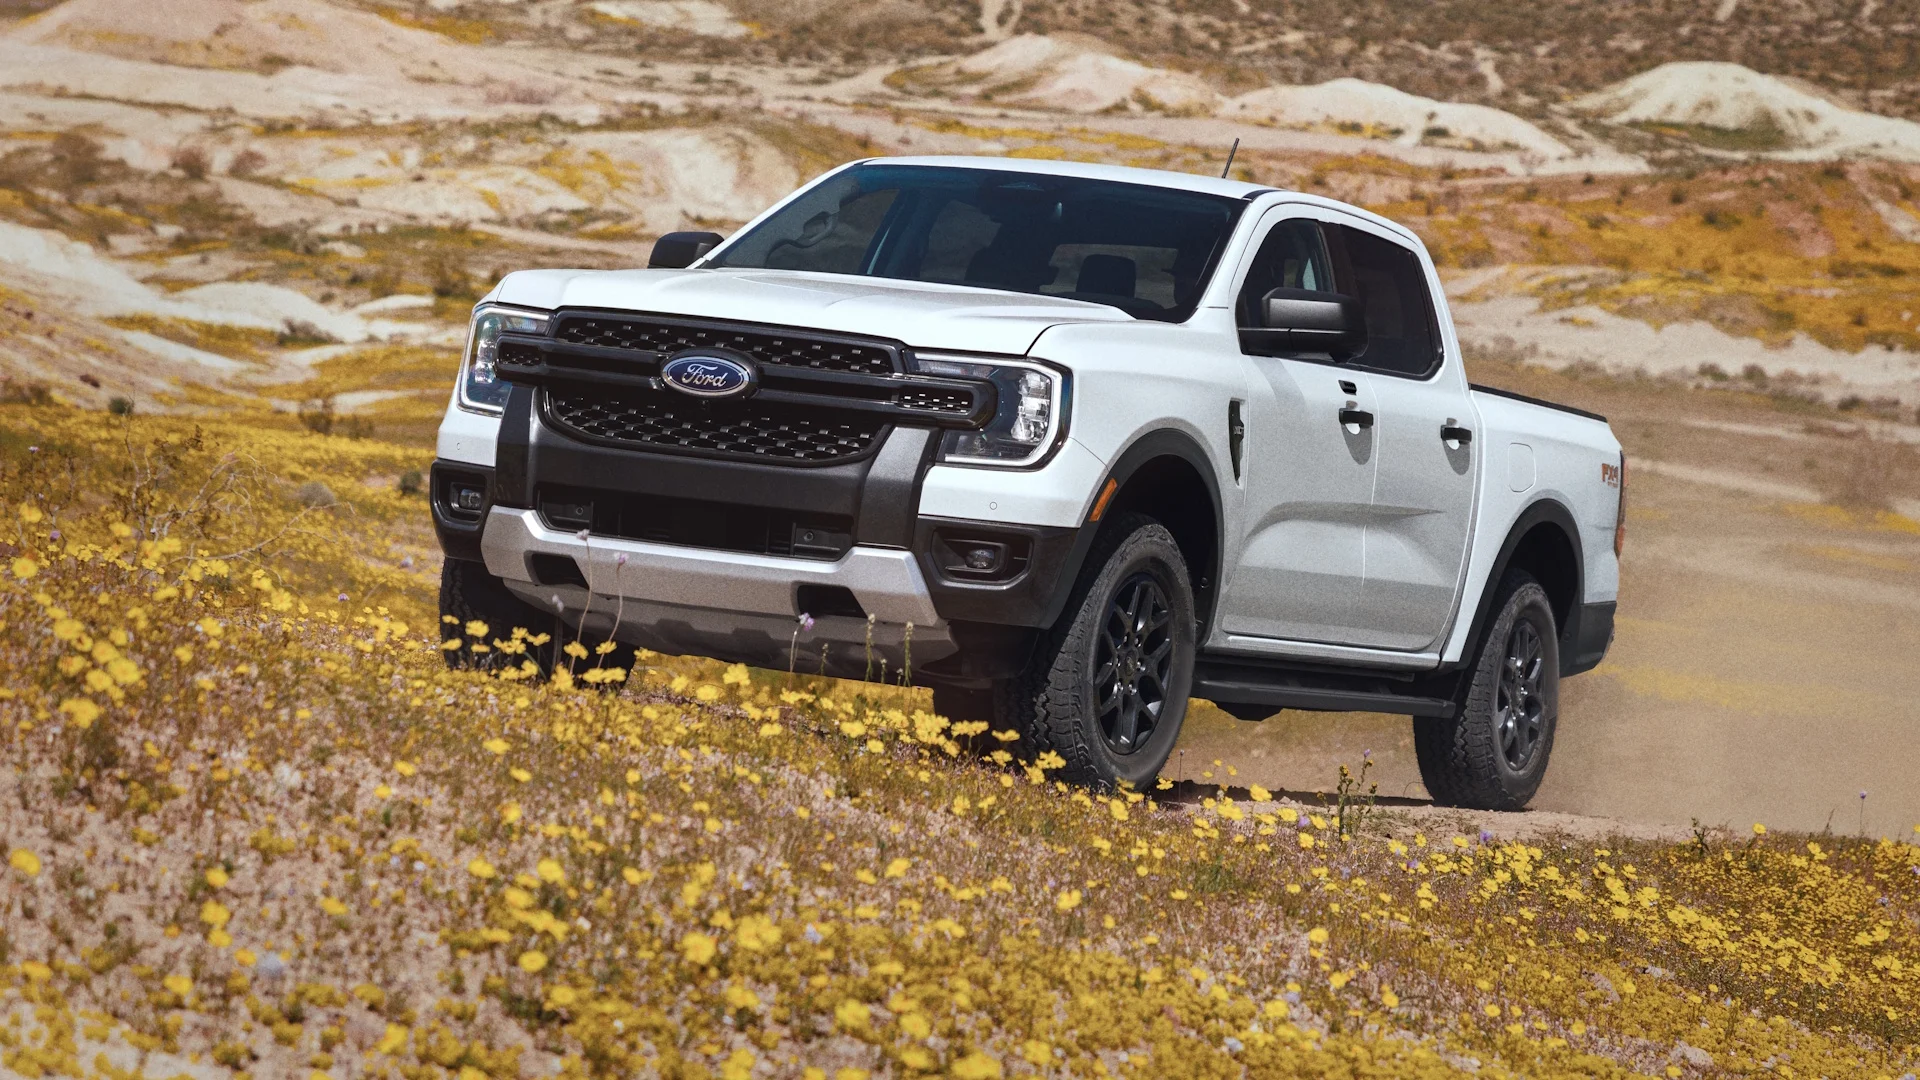
Ford convoca recall urgente pra a Ranger; saiba o motivo
A Ford revelou uma nova campaign de recall da Ranger no Brasil. A convocação é válida pra todo o território brasileiro e abrange unidades de quatro ed...