Hypee · 10/11/2026 09:59
Falha no iMessage possibilita que hackers entrem em grupos e recebam mensagens privadas
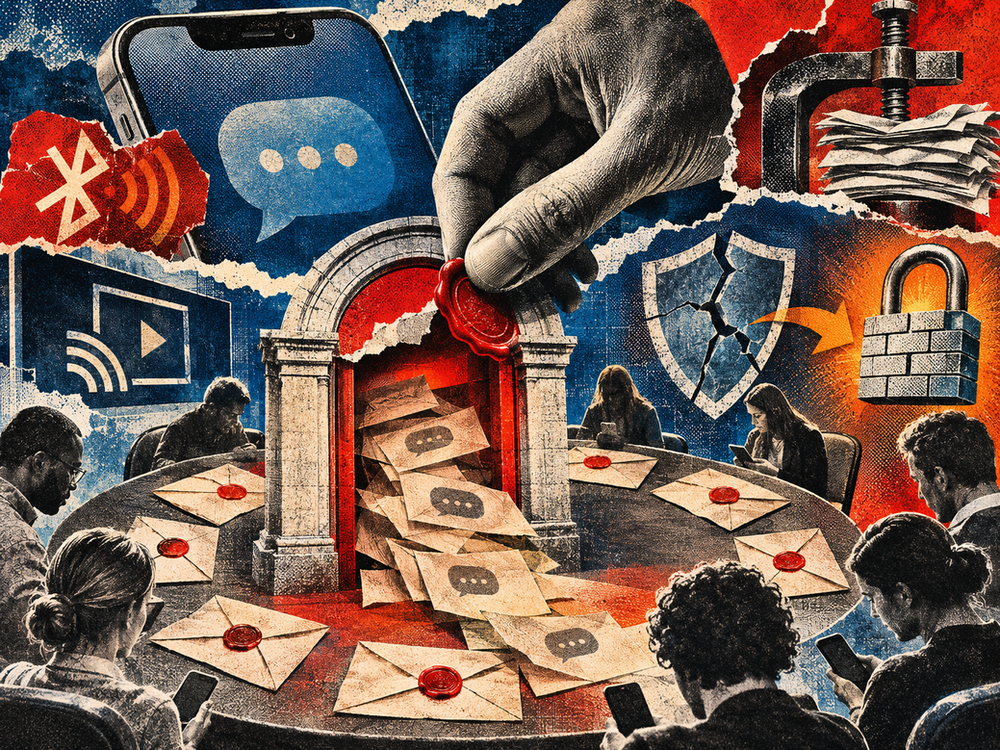
A Apple liberou novas atualizacoes de segurança pra consertar vulnerabilidades no iMessage que poderiam possibilitar a invasores acessar entrevistas em grupo sem autorização e visualizar mensagens mandadas antes de sua entrada. As correções igualmente abrangem falhas no Bluetooth, AirPlay e na biblioteca de compressão Brotli, utilizada por diferentes aplicações e sistemas.As duas vulnerabilidades do iMessage impactam diretamente a privacidade das comunicações. A primeira possibilita que um invasor remoto entre e A Apple liberou novas atualizacoes de segurança pra consertar vulnerabilidades no iMessage que poderiam possibilitar a invasores acessar entrevistas em grupo sem autorização e visualizar mensagens mandadas antes de sua entrada.
As correções igualmente abrangem falhas no Bluetooth, AirPlay e na biblioteca de compressão Brotli, utilizada por diferentes aplicações e sistemas. As duas vulnerabilidades do iMessage impactam diretamente a privacidade das comunicações. A primeira possibilita que um invasor remoto entre em uma entrevista em grupo e receba mensagens, enquanto que a segunda permite que um participante recém-acrescentado tenha acesso a materiais anteriores à sua entrada.
A Apple nao comunicou se essas falhas foram exploradas em ataques reais, quais condicoes seriam necessarias pra sua exploracao ou se os demais participantes conseguiriam identificar a presença de um invasor na entrevista. A vulnerabilidade mais grave pra a privacidade dos grupos, identificada como CVE-2026-113961, está relacionada a um problema de autorização no iMessage. De acordo com a Apple, a falha poderia possibilitar que um invasor remoto ingressasse indevidamente em uma entrevista coletiva e passasse a receber as mensagens compartilhadas pelos participantes.
A companhia consertou o problema através de melhorias nos mecanismos de validação responsáveis por controlar o acesso às entrevistas. A segunda vulnerabilidade, CVE-2026-113960, impacta o tratamento do histórico de mensagens em grupos. Em determinadas circunstâncias, uma pessoa acrescentada a uma entrevista poderia visualizar mensagens mandadas antes de sua entrada, expondo informacoes que deveriam permanecer restritas aos participantes anteriores.
A documentação de segurança nao explica se todos os integrantes necessitam atualizar seus aparelhos pra confirmar a proteção completa do grupo. Igualmente nao foram divulgadas soluções alternativas pra usuários que nao conseguem instalar de imediato as edições consertadas. As atualizacoes foram distribuídas individualmente pra di
Continue lendo
 Hypee · 17/11/2026
O refúgio provençal de Hugh Grant na França: ‘Vou sempre que minha agenda possibilita. A vida de verdade está lá’
Um dos mais célebres atores ingleses, Hugh Grant, 66, está progressivamente integrado à sociedade francesa. O artista ja jantou com Emmanuel e Brigitt...
 Hypee · 17/11/2026
Apagão na Apple? Falha causa instabilidade em diversos serviços da companhia
Usuários registraram instabilidades em alguns serviços da Apple na tarde desta terça-feira (17). Entre eles, o serviço de nuvem iCloud, a loja de apli...
 Hypee · 17/11/2026
Falha nos serviços da MSFT provocou intoxicação de 15 hóspedes em hotel na Alemanha com excesso de cloro na piscina
A instabilidade do Outlook na última semana causou transtornos em companhias que dependem do serviço de email da MSFT pra a comunicação interna. Um do...